MtoM Mag - Le journal de l'MtoM.
- accueil .
- newsletter .
 Flux RSS .
- soumissions .
- publicité .
- contacts
Flux RSS .
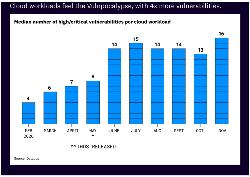
Dans son rapport State of Cloud Security 2026, Datadog souligne l’importance de limiter les accès d’un attaquant face à la multiplication des failles logicielles et à la persistance des clés d’API IA à longue durée de vie
Selon le nouveau rapport State of Cloud Security 2026, le nombre médian de vulnérabilités élevées ou critiques dans les services cloud analysés par Datadog, Inc. (NASDAQ : DDOG) a quadruplé, passant de 4 en février 2026 à environ 16 en novembre.
Ces résultats montrent que la « vulnpocalypse » dépasse le stade de la simple préoccupation théorique : les applications cloud intègrent un nombre croissant de failles connues et graves, ce qui renforce la nécessité de disposer de bases de sécurité cloud capables de limiter les accès d’un attaquant en cas de compromission d’une application.
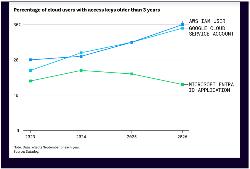
Limiter l’impact d’une application compromise implique également de protéger les clés qu’elle utilise pour accéder à d’autres services. Plus d’une organisation sur cinq étudiée par Datadog utilise des services d’IA dans le cloud. Pour faciliter l’adoption de ces services, les fournisseurs de cloud proposent des clés d’API à longue durée de vie qui peuvent rester valides jusqu’à leur révocation, offrant ainsi aux attaquants plus de temps pour les exploiter en cas de vol.
Datadog a constaté que près de la moitié des organisations utilisant Google Gemini ont recours à des clés d’API Gemini à longue durée de vie, tandis que 17 % de celles qui utilisent Amazon Bedrock ont recours à des clés d’API Bedrock à longue durée de vie.
« Les attaquants n’ont pas besoin de leur propre modèle d’IA s’ils parviennent à voler la clé utilisée pour accéder au vôtre », déclare Andrew Krug, Head of Security Advocacy chez Datadog. « Les équipes devraient privilégier des accès temporaires chaque fois que possible lors de la création d’applications d’IA, plutôt que de laisser derrière elles des clés susceptibles de rester fonctionnelles pendant des années. »
Les attaquants testent déjà des identifiants cloud volés pour accéder aux fonctionnalités d’IA. Datadog Security Labs a récemment découvert des outils conçus pour vérifier si des identifiants AWS dérobés permettent d’accéder à Amazon Bedrock. Des chercheurs ont également observé des tentatives de sondage similaires dans les environnements cloud de 12 organisations sur une période de 30 jours.
Le rapport révèle que les workloads cloud dépendent en moyenne de 149 paquets logiciels, dont plus de la moitié sont des dépendances indirectes introduites par d’autres paquets. De plus, 60 % des organisations exécutent des applications cloud qui utilisent une version de paquet publiée moins de 24 heures auparavant. Sur l’ensemble des applications cloud analysées, 21 % utilisent une version aussi récente.
Bien que les nouveaux paquets ne soient pas intrinsèquement dangereux, ces chiffres illustrent la rapidité avec laquelle une version compromise peut atteindre les applications cloud. Le malware Shai-Hulud 2.0 en démontre les conséquences potentielles : celui-ci a recherché des identifiants cloud au sein des systèmes infectés.
Le rapport révèle toutefois des progrès dans la limitation des ressources accessibles à un attaquant, même lorsqu’il dispose d’un identifiant valide : 55 % des organisations utilisant AWS ont adopté des périmètres de données, contre 40 % en 2025.
« Face à la multiplication des failles graves, toute la question est de savoir jusqu’où un attaquant peut progresser à travers une seule application compromise », déclare Emilio Escobar, Chief Information Security Officer chez Datadog. « Les équipes doivent corriger ces failles et limiter les dégâts en cas de compromission. Les identifiants temporaires et les périmètres de données permettent de restreindre l’accès d’un attaquant, tandis qu’une vue unifiée des applications, des identités et de l’infrastructure aide les équipes sécurité et ingénierie à endiguer une attaque avant qu’elle ne se propage. À l’ère de l’IA, la sécurité devient un problème d’observabilité : impossible de stopper une attaque systémique sans avoir une vue d’ensemble du système. »